> For the complete documentation index, see [llms.txt](https://docs.iexexchanger.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.iexexchanger.com/guide/nastroiki/antispam-zayavok.md).

# Антиспам заявок

Раздел «Антиспам заявок» защищает обменник от массового создания пустых, повторных и подозрительных заявок.

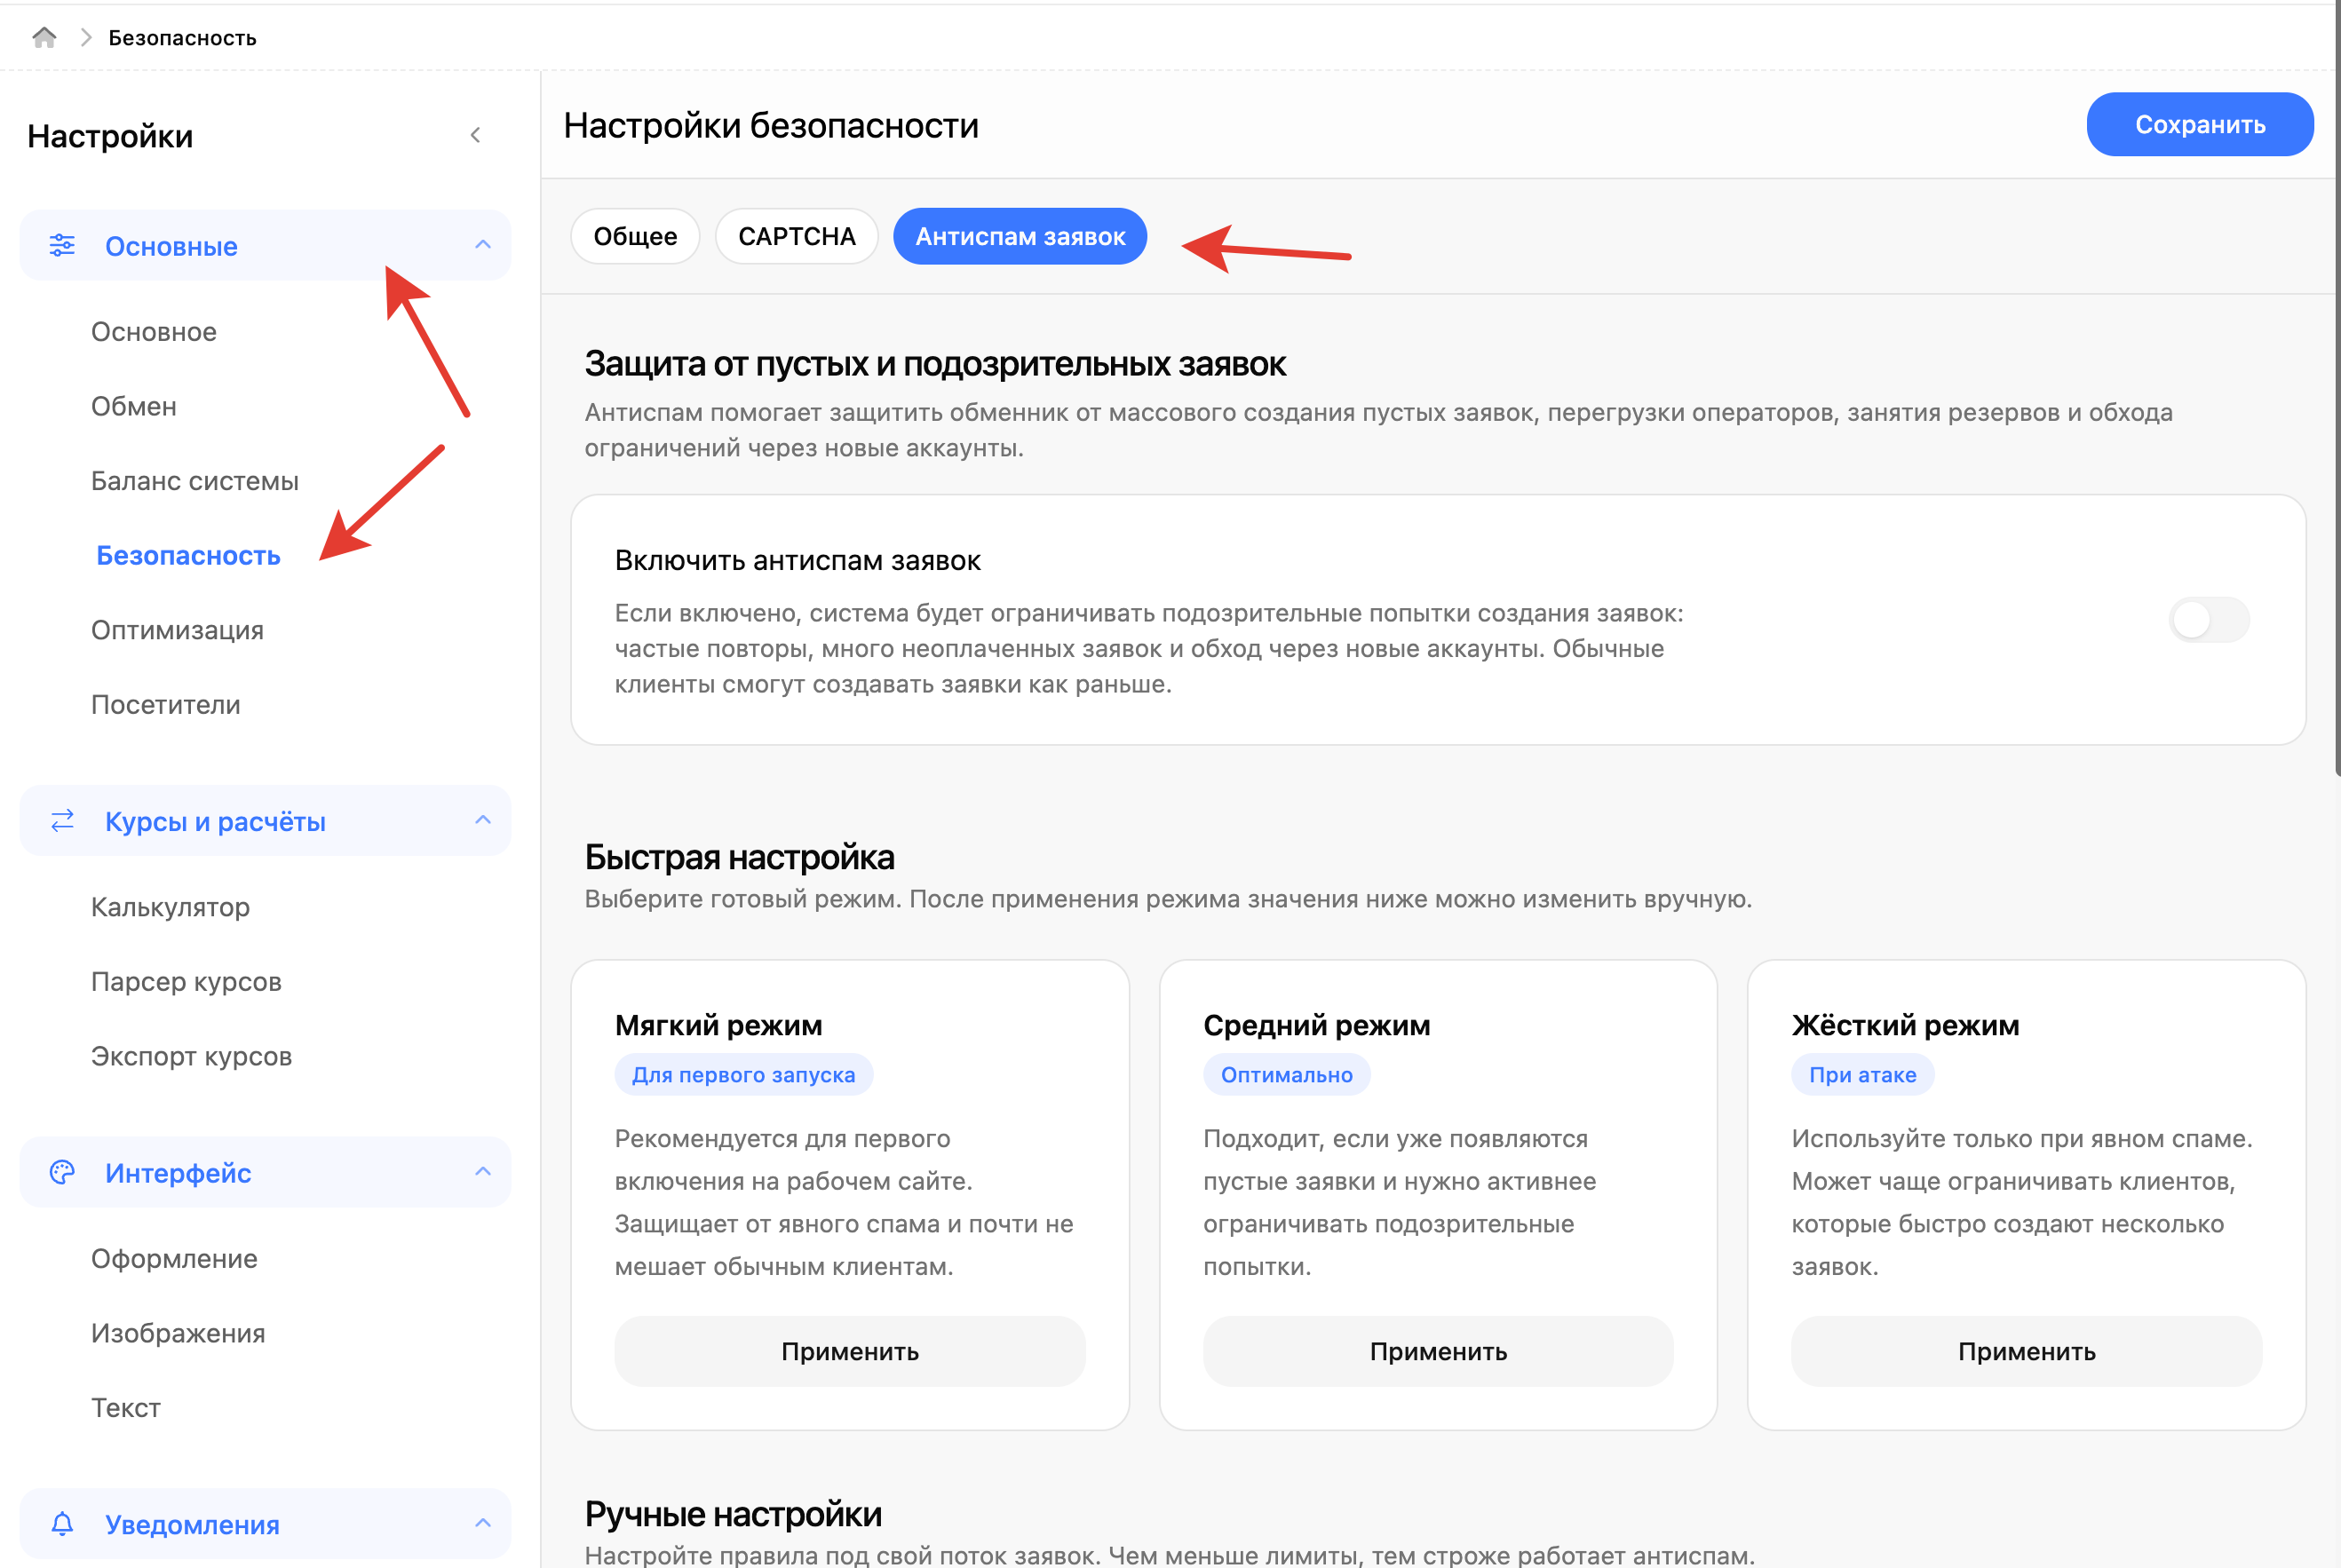
Путь в панели управления: **«Настройки» — «Основные» — «Безопасность» — «Антиспам заявок»**

<figure><img src="https://1156649716-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FYuqSN6CIJoIeh8EPb0uE%2Fuploads%2Fgit-blob-41785fe30dec2800a6242061c1377b7901d6d754%2Fimage.png?alt=media" alt=""><figcaption></figcaption></figure>

## Для чего нужен антиспам заявок

Антиспам помогает защитить обменник от ситуаций, когда клиент или злоумышленник:

* быстро создаёт много заявок подряд;
* создаёт заявки и не оплачивает их;
* пытается обходить ограничения через новые аккаунты;
* использует один браузер, устройство, cookie или реквизиты;
* повторяет заявки по одному e-mail и направлению;
* занимает резервы;
* перегружает операторов пустыми заявками.

Главная задача модуля — не дать подозрительной заявке попасть в рабочий поток операторов.

## Как работает антиспам

Антиспам проверяет заявку до её создания.

Общая логика:

1. Клиент пытается создать заявку.
2. Система собирает технические признаки заявки.
3. Проверяет частоту заявок, неоплаченные заявки, e-mail, направление, устройство, cookie, IP и реквизиты.
4. Каждое подозрительное совпадение добавляет баллы риска.
5. По итоговому уровню риска система принимает решение:
   * разрешить создание заявки;
   * попросить клиента подождать;
   * отправить заявку на дополнительную проверку;
   * временно ограничить создание заявки.

Если риск высокий, заявка может быть заблокирована ещё до появления в списке заявок.

## Главный переключатель

В верхней части раздела находится настройка «Включить антиспам заявок».

<table><thead><tr><th width="187.796875">Состояние</th><th>Что происходит</th></tr></thead><tbody><tr><td>Выключено</td><td>Антиспам-проверка заявок не выполняется</td></tr><tr><td>Включено</td><td>Система начинает проверять каждую попытку создания заявки</td></tr></tbody></table>

Если модуль выключен, обычные клиенты смогут создавать заявки как раньше, но защита от массовых пустых заявок работать не будет.

***

## Что анализирует система

Антиспам может учитывать разные признаки клиента и заявки.

<table><thead><tr><th width="246.453125">Признак</th><th>Для чего используется</th></tr></thead><tbody><tr><td>Пользователь</td><td>Проверка активности конкретного аккаунта</td></tr><tr><td>E-mail</td><td>Повторы с одной почты</td></tr><tr><td>IP</td><td>Повторы с одного IP-адреса</td></tr><tr><td>Подсеть IP</td><td>Массовые заявки из одного диапазона адресов</td></tr><tr><td>User-Agent</td><td>Похожий браузер или устройство</td></tr><tr><td>Device ID</td><td>Связь заявок по устройству</td></tr><tr><td>Browser Fingerprint</td><td>Связь по браузерному отпечатку</td></tr><tr><td>Client ID / cookie</td><td>Повторные посещения и попытки</td></tr><tr><td>Реквизит «Отдаю»</td><td>Повтор одного реквизита отправителя</td></tr><tr><td>Реквизит «Получаю»</td><td>Повтор одного реквизита получателя</td></tr><tr><td>Направление обмена</td><td>Повторы внутри одного направления</td></tr></tbody></table>

Чувствительные данные не сохраняются в открытом виде.\
E-mail, IP, реквизиты и технические признаки используются в виде безопасных hash-значений. Это позволяет находить совпадения, но не хранить сами данные открытым текстом.

***

## Быстрая настройка

В блоке «Быстрая настройка» доступны готовые режимы:

| Режим         | Когда использовать                   |
| ------------- | ------------------------------------ |
| Мягкий режим  | Для первого запуска на рабочем сайте |
| Средний режим | Для обычной постоянной защиты        |
| Жёсткий режим | При явном спаме или атаке            |

После применения режима значения ниже можно изменить вручную.

## Мягкий режим

Мягкий режим рекомендуется для первого включения.

Он защищает от явного спама, но почти не мешает обычным клиентам.

| Настройка                                           | Значение |
| --------------------------------------------------- | -------- |
| Период частых заявок                                | 5 минут  |
| Разрешённое количество быстрых заявок               | 5        |
| Период проверки неоплаченных заявок                 | 24 часа  |
| Допустимое количество неоплаченных заявок           | 5        |
| Период распознавания клиента                        | 72 часа  |
| Допустимое количество аккаунтов на одного клиента   | 4        |
| Период проверки e-mail и направления                | 30 минут |
| Допустимое количество повторов e-mail и направления | 7        |
| Уровень для запоминания нарушителя                  | 90       |
| Время временной блокировки                          | 12 часов |

Используйте этот режим, если включаете антиспам впервые и хотите сначала посмотреть, как он работает на реальном трафике.

## Средний режим

Средний режим — оптимальный вариант для большинства обменников.

| Настройка                                           | Значение |
| --------------------------------------------------- | -------- |
| Период частых заявок                                | 5 минут  |
| Разрешённое количество быстрых заявок               | 3        |
| Период проверки неоплаченных заявок                 | 24 часа  |
| Допустимое количество неоплаченных заявок           | 3        |
| Период распознавания клиента                        | 72 часа  |
| Допустимое количество аккаунтов на одного клиента   | 3        |
| Период проверки e-mail и направления                | 30 минут |
| Допустимое количество повторов e-mail и направления | 5        |
| Уровень для запоминания нарушителя                  | 70       |
| Время временной блокировки                          | 24 часа  |

Этот режим подходит, если на сайте уже появляются пустые заявки или повторные подозрительные попытки.

## Жёсткий режим

Жёсткий режим используется при явном спаме или атаке.

| Настройка                                           | Значение  |
| --------------------------------------------------- | --------- |
| Период частых заявок                                | 10 минут  |
| Разрешённое количество быстрых заявок               | 2         |
| Период проверки неоплаченных заявок                 | 48 часов  |
| Допустимое количество неоплаченных заявок           | 2         |
| Период распознавания клиента                        | 168 часов |
| Допустимое количество аккаунтов на одного клиента   | 2         |
| Период проверки e-mail и направления                | 60 минут  |
| Допустимое количество повторов e-mail и направления | 3         |
| Уровень для запоминания нарушителя                  | 60        |
| Время временной блокировки                          | 48 часов  |

Используйте жёсткий режим только при реальной атаке. Он может чаще ограничивать обычных клиентов, особенно если они быстро создают несколько заявок подряд.

***

## Ручные настройки

Ниже находятся ручные параметры антиспама. Они позволяют настроить защиту под конкретный поток заявок.

| Поле                                                | Что означает                                                    |
| --------------------------------------------------- | --------------------------------------------------------------- |
| Период частых заявок                                | За сколько минут система проверяет частые заявки                |
| Разрешённое количество быстрых заявок               | Сколько заявок клиент может создать за выбранный период         |
| Период проверки неоплаченных заявок                 | За сколько часов система смотрит неоплаченные заявки клиента    |
| Допустимое количество неоплаченных заявок           | Сколько неоплаченных заявок допустимо до повышения риска        |
| Период распознавания клиента                        | Как долго система помнит технические признаки клиента           |
| Допустимое количество аккаунтов на одного клиента   | Сколько разных аккаунтов может быть связано с одним признаком   |
| Период проверки e-mail и направления                | За сколько минут проверять повторы e-mail по одному направлению |
| Допустимое количество повторов e-mail и направления | Сколько одинаковых попыток допустимо                            |
| Уровень для запоминания нарушителя                  | При каком уровне риска признак будет считаться рискованным      |
| Время временной блокировки                          | На сколько часов ограничивать подозрительного клиента           |

***

## Период частых заявок

Определяет, за какой период система смотрит частоту создания заявок.

Если клиент создаёт слишком много заявок за короткий период, риск повышается.

## Разрешённое количество быстрых заявок

Определяет, сколько заявок можно создать за период частых заявок без подозрения.

Если клиент создаёт больше 3 заявок за 5 минут, система начнёт ограничивать новые попытки.

## Период проверки неоплаченных заявок

Определяет, за сколько часов система проверяет неоплаченные или незавершённые заявки клиента.

Пример:

<table><thead><tr><th width="170.67578125">Значение</th><th>Как работает</th></tr></thead><tbody><tr><td>24 часа</td><td>Система проверяет неоплаченные заявки клиента за последние сутки</td></tr></tbody></table>

## Допустимое количество неоплаченных заявок

Определяет, сколько неоплаченных заявок допустимо до повышения риска.

Пример:

<table><thead><tr><th width="159.609375">Значение</th><th>Как работает</th></tr></thead><tbody><tr><td>3 заявки</td><td>Если у клиента 3 или больше неоплаченных заявок, новые заявки могут считаться подозрительными</td></tr></tbody></table>

Это защищает от клиентов, которые создают заявки, но не оплачивают их.

## Период распознавания клиента

Определяет, как долго система помнит технические признаки клиента.

Пример:

<table><thead><tr><th width="196.8984375">Значение</th><th>Как работает</th></tr></thead><tbody><tr><td>72 часа</td><td>Если клиент вернётся с тем же браузером или устройством в течение 3 дней, система сможет связать попытки</td></tr></tbody></table>

## Допустимое количество аккаунтов на одного клиента

Определяет, сколько аккаунтов может быть связано с одним техническим признаком.

Пример:

<table><thead><tr><th width="164.546875">Значение</th><th>Как работает</th></tr></thead><tbody><tr><td>3 аккаунта</td><td>Если один и тот же признак используется на 4 аккаунтах, система повысит риск</td></tr></tbody></table>

Это помогает обнаруживать обход ограничений через новые аккаунты.

***

## Период проверки e-mail и направления

Определяет, за сколько минут система проверяет повторы одного e-mail по одному направлению обмена.

Пример:

<table><thead><tr><th width="154.63671875">Значение</th><th>Как работает</th></tr></thead><tbody><tr><td>30 минут</td><td>Система смотрит повторные попытки одного e-mail в одном направлении за последние 30 минут</td></tr></tbody></table>

***

## Допустимое количество повторов e-mail и направления

Определяет, сколько одинаковых попыток по e-mail и направлению можно создать без подозрения.

Пример:

<table><thead><tr><th width="182.546875">Значение</th><th>Как работает</th></tr></thead><tbody><tr><td>5 заявок</td><td>Если один e-mail слишком часто создаёт заявки по одному направлению, риск повышается</td></tr></tbody></table>

***

## Уровень для запоминания нарушителя

Определяет, при каком уровне риска система должна запомнить технический признак клиента как рискованный.

Рекомендация: 70–90.

<table><thead><tr><th width="160.5234375">Значение</th><th>Поведение</th></tr></thead><tbody><tr><td>Значение</td><td>Поведение</td></tr><tr><td>90</td><td>Мягче, система запоминает только явно рискованные признаки</td></tr><tr><td>70</td><td>Стандартный режим</td></tr><tr><td>60</td><td>Строже, подходит при атаке</td></tr></tbody></table>

Чем меньше значение, тем строже работает защита.

***

## Время временной блокировки

Определяет, на сколько часов система ограничивает рискованный признак после серьёзного срабатывания.

Пример:

<table><thead><tr><th width="191.8046875">Значение</th><th>Как работает</th></tr></thead><tbody><tr><td>24 часа</td><td>Подозрительный клиент не сможет продолжать создавать спам-заявки в течение суток</td></tr></tbody></table>

***

## Как система принимает решение

Антиспам использует баллы риска.

<table><thead><tr><th width="182.47265625">Баллы риска</th><th>Что происходит</th></tr></thead><tbody><tr><td>До 30</td><td>Заявка создаётся</td></tr><tr><td>От 30</td><td>Клиенту могут дать паузу</td></tr><tr><td>От 60</td><td>Может потребоваться дополнительная проверка</td></tr><tr><td>От 80</td><td>Создание заявки временно блокируется</td></tr></tbody></table>

Если одновременно сработало несколько признаков, риск может суммироваться.

***

## Возможные сообщения для клиента

Если антиспам ограничил создание заявки, клиент может увидеть сообщение вроде:

<table><thead><tr><th width="262.99609375">Ситуация</th><th>Пример сообщения</th></tr></thead><tbody><tr><td>Слишком частые заявки</td><td>Вы слишком часто создаёте заявки. Пожалуйста, подождите и повторите попытку.</td></tr><tr><td>Требуется проверка</td><td>Заявка требует дополнительной проверки. Попробуйте позже или обратитесь в поддержку.</td></tr><tr><td>Временная блокировка</td><td>Создание заявки временно ограничено. Попробуйте позже или обратитесь в поддержку.</td></tr></tbody></table>

***

## Какие правила работают внутри

<table><thead><tr><th width="300.01171875">Правило</th><th>Что делает</th></tr></thead><tbody><tr><td>Частые заявки</td><td>Находит много заявок за короткое время</td></tr><tr><td>Много неоплаченных заявок</td><td>Находит клиентов, которые создают заявки и не оплачивают</td></tr><tr><td>Один признак у многих аккаунтов</td><td>Находит обход через новые аккаунты</td></tr><tr><td>Известный рискованный признак</td><td>Ограничивает признак, который уже участвовал в подозрительных заявках</td></tr><tr><td>E-mail + направление</td><td>Находит частые повторы одного e-mail по одному направлению</td></tr><tr><td>Новый пользователь без истории</td><td>Добавляет небольшой риск клиенту без успешных заявок</td></tr><tr><td>Правила профиля лимитов</td><td>Учитывает дополнительные правила из раздела «Профили лимитов»</td></tr></tbody></table>

***

## Связь с профилями лимитов

Антиспам заявок связан с разделом «Профили лимитов».

Если в профилях лимитов настроены правила защиты от обхода, они могут участвовать в общей антиспам-оценке.

Например:

<table><thead><tr><th width="304.07421875">Правило из профиля лимитов</th><th>Что помогает обнаружить</th></tr></thead><tbody><tr><td>Один реквизит используется разными аккаунтами</td><td>Обход через новые аккаунты</td></tr><tr><td>Много заявок с одного устройства</td><td>Повторные попытки с одного устройства</td></tr><tr><td>Много заявок из одной подсети</td><td>Массовые попытки из одного IP-диапазона</td></tr><tr><td>Один реквизит в одном направлении</td><td>Повторение одного реквизита по одному направлению</td></tr></tbody></table>

Антиспам заявок отвечает за общий механизм проверки, а профили лимитов могут добавлять дополнительные правила.

***

## Какие статусы учитываются

Внутри системы антиспам использует статусы заявок для анализа истории клиента.

| Тип                 | Статус           |
| ------------------- | ---------------- |
| Успешные заявки     | Заявка исполнена |
| Неоплаченные заявки | Ожидается оплата |

Это нужно, чтобы система понимала:

* есть ли у клиента успешная история;
* сколько у него неоплаченных заявок;
* нужно ли повышать риск при новой попытке.

***

## Отличие от старой защиты от спама

В системе может быть старая простая настройка защиты от частого создания заявок.

Она работает проще: проверяет частые заявки в основном по пользователю.

Новый модуль «Антиспам заявок» работает шире. Он учитывает:

* пользователя;
* e-mail;
* IP;
* подсеть IP;
* устройство;
* cookie;
* браузерный след;
* реквизиты;
* направление обмена;
* историю неоплаченных заявок;
* рискованные признаки;
* правила профилей лимитов.

Поэтому новый антиспам лучше подходит для защиты от обхода через новые аккаунты и повторные технические признаки.

***

## Рекомендуемый порядок включения

Лучше включать антиспам постепенно:

1. Откройте **«Настройки» — «Основные» — «Безопасность» — «Антиспам заявок».**
2. Включите «Антиспам заявок».
3. Выберите «Мягкий режим».
4. Нажмите «Сохранить».
5. Понаблюдайте несколько дней за заявками и обращениями клиентов.
6. Если спам продолжается — перейдите на «Средний режим».
7. «Жёсткий режим» используйте только при явной атаке.
8. Если есть обход через реквизиты, IP или аккаунты — дополнительно настройте «Профили лимитов».

***

## Рекомендация после включения

Первые дни лучше использовать мягкий или средний режим и наблюдать за заявками.

Если реальные клиенты не жалуются, настройки можно постепенно усилить.\
Если клиенты жалуются на ограничения, режим нужно сделать мягче.

***

## Частые ошибки

| Ошибка                                     | Почему это плохо                                             |
| ------------------------------------------ | ------------------------------------------------------------ |
| Сразу включили жёсткий режим               | Можно ограничить обычных клиентов                            |
| Поставили слишком маленький период и лимит | Клиенты не смогут быстро создать повторную заявку            |
| Не учитывают ручные направления            | Клиенты могут чаще создавать заявки из-за ожидания оператора |
| Не проверяют неоплаченные заявки           | Старые пустые заявки продолжают влиять на риск               |
| Не настроили профили лимитов               | Защита от обхода через реквизиты и устройства будет слабее   |
| Отключили антиспам после первой жалобы     | Лучше смягчить настройки, а не отключать модуль полностью    |

***

## Практические рекомендации

Для большинства обменников можно начать так:

<table><thead><tr><th width="285.61328125">Параметр</th><th>Рекомендация</th></tr></thead><tbody><tr><td>Режим</td><td>Мягкий или средний</td></tr><tr><td>Период частых заявок</td><td>5 минут</td></tr><tr><td>Быстрые заявки</td><td>3–5</td></tr><tr><td>Неоплаченные заявки</td><td>3–5</td></tr><tr><td>Период распознавания клиента</td><td>72 часа</td></tr><tr><td>Аккаунты на одного клиента</td><td>3–4</td></tr><tr><td>Повторы e-mail и направления</td><td>5–7</td></tr><tr><td>Уровень запоминания нарушителя</td><td>70–90</td></tr><tr><td>Временная блокировка</td><td>12–24 часа</td></tr></tbody></table>

***

## Коротко

Антиспам заявок защищает обменник от пустых, массовых и подозрительных заявок.

Модуль проверяет заявку до создания, оценивает риск по разным признакам и при необходимости ограничивает клиента. Он помогает снизить нагрузку на операторов, защитить резервы и предотвратить обход ограничений через новые аккаунты, устройства, IP и реквизиты.

Начинать лучше с мягкого режима, затем усиливать настройки только при реальном спаме
